
 AI로 기획자에서 개발자가 된 송샘블로그 홈 →
예전 PHP 홈페이지는 왜 자주 해킹당했을까? 요즘 웹앱은 안전할까
예전 PHP 홈페이지가 해킹당한 것은 PHP라는 언어 하나보다, 지원이 끝난 버전과 업데이트하지 않은 게시판·플러그인, 허술한 파일 업로드 기능이 겹친 경우가 많았습니다. 공격이 들어오던 빈틈, Vercel·Supabase 같은 요즘 방식에서 달라진 점과 그래도 내가 챙길 것, 오래된 홈페이지를 점검하는 순서를 정리했습니다.
예전 PHP 홈페이지는 왜 자주 해킹당했을까요? PHP라는 언어 하나로 설명하기는 어렵습니다. 지원이 끝난 PHP, 업데이트하지 않은 게시판과 플러그인, 허술한 파일 업로드 기능이 겹치는 경우가 많았고, 무엇보다 만든 뒤 누가 관리할지 정해 두지 않은 홈페이지가 많았습니다. Vercel이나 Supabase 같은 요즘 서비스는 서버 운영의 일부를 서비스 회사가 맡아 주지만, 키와 접근 권한, 업데이트, 관리 담당자는 여전히 만든 사람이 챙겨야 합니다.
PHP가 나쁜 언어라서일까?
꼭 그렇지는 않습니다. PHP는 지금도 쓰이고 있고, 최신 버전과 적절한 설정으로 안전하게 운영할 수 있습니다. 반대로 다른 언어로 만들었어도 업데이트와 관리를 놓치면 문제가 생깁니다.
오래된 홈페이지에서는 지원이 끝난 PHP, 업데이트하지 않은 게시판과 플러그인, 허술한 파일 업로드 기능이 함께 있는 경우가 있었습니다. 특히 보안 지원이 끝난 버전은 새로 발견된 취약점이 고쳐지지 않습니다. 집도 처음 지었을 때 멀쩡했다고 계속 멀쩡하지는 않듯이, 홈페이지도 만든 뒤 누가 관리할지 정해 두어야 합니다.
공격은 어떤 빈틈으로 들어왔을까?
| 빈틈 | 어떻게 들어오나 | 막는 방법 |
|---|---|---|
| 오래된 게시판·플러그인 | 취약점이 알려지면 공격자가 자동화 도구로 그 프로그램을 쓰는 사이트를 찾는다 | 업데이트하고, 쓰지 않는 플러그인은 정리한다 |
| 파일 업로드 | 이미지처럼 보이는 악성 파일이 올라가고, 서버가 그것을 프로그램으로 실행한다. 서버를 원격으로 조종하는 데 쓰이는 이런 파일을 ‘웹셸’이라고 부른다 | 업로드한 파일이 프로그램으로 실행되지 않게 설정한다 |
| SQL 인젝션 | 입력 칸에 넣은 내용이 데이터베이스 명령의 일부로 해석된다 | 입력한 내용을 명령과 분리해 처리한다 |
| 약한 비밀번호 | 관리자나 파일 전송(FTP) 계정의 비밀번호를 맞혀 들어온다 | 긴 비밀번호와 다단계 인증을 쓰고, 안 쓰는 계정은 정리한다 |
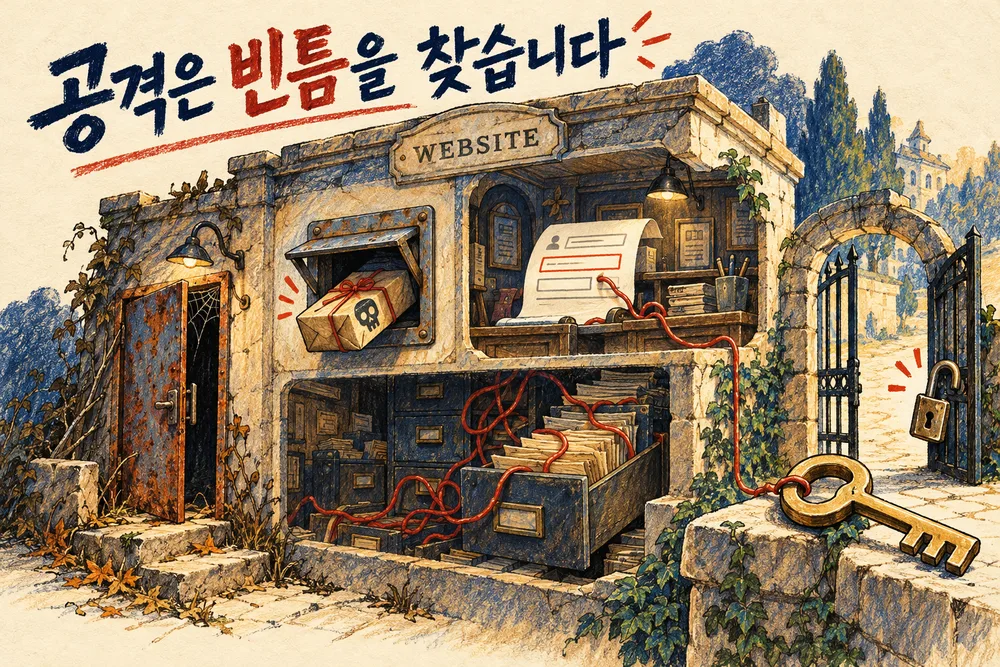
여기서 중요한 것은 사이트의 규모보다 빈틈입니다. “우리처럼 작은 홈페이지를 누가 해킹하겠어?” 하고 생각하기는 어렵습니다. 공격 도구는 운영자의 사정보다 취약한 프로그램과 설정을 찾기 때문입니다.
요즘 방식에서는 무엇이 달라졌을까?
Vercel이나 Supabase 같은 서비스를 쓰면 서버 운영과 데이터베이스 관리의 일부를 서비스 회사에 맡길 수 있습니다. 앱을 실행하는 곳, 파일을 보관하는 곳, 데이터를 저장하는 곳을 나누기도 쉬워졌습니다. 덕분에 직접 설치하고 관리해야 할 일이 줄어듭니다.
다만 예전 호스팅도 업체가 서버 관리를 맡는 경우가 많았고, 지금의 PHP 서비스도 관리형 환경에서 운영할 수 있습니다. ‘PHP와 최신 기술’의 대결이라기보다, 어떤 구조에서 누가 무엇을 관리하느냐의 차이에 가깝습니다.
그래도 내가 챙길 것은 무엇일까?
| 챙길 것 | 내용 |
|---|---|
| 키와 접근 권한 | Supabase의 secret 키처럼 강한 권한을 가진 키는 화면 코드나 공개 저장소에 넣지 않는다. 앱에서 접근하는 데이터에는 RLS 같은 접근 규칙을 설정하고, 다른 사람의 자료가 보이지 않는지 확인한다 |
| 업데이트 | 새로운 기술에도 취약점은 생긴다. 2025년 12월에는 React의 일부 서버 기능에서 심각한 취약점이 공개됐다 |
| 관리 담당자 | 문제가 생기면 누가 확인하고, 무엇을 백업하며, 누가 업데이트할지 정해 둔다. 혼자 만든 앱이라면 그 역할도 내가 맡는다 |
새 기술로 만들었다고 업데이트가 필요 없어지는 것은 아닙니다. 키와 접근 규칙은 나만의 스케줄러 만들기 6편에서도 다뤘습니다.
오래된 홈페이지가 있다면 무엇부터 할까?
- 바로 프로그램을 바꾸기보다 파일과 데이터베이스를 먼저 백업하고, 복구할 수 있는지도 확인합니다.
- PHP와 게시판, 플러그인의 버전을 살펴봅니다. 오래된 사이트는 새 버전에서 일부 기능이 작동하지 않을 수 있으니, 가능하면 별도 환경에서 먼저 시험합니다.
- 쓰지 않는 플러그인과 계정을 정리하고, 업로드한 파일이 프로그램으로 실행되지 않도록 설정했는지 확인합니다.
- 관리자 계정에는 긴 비밀번호를 쓰고, 지원한다면 다단계 인증도 켭니다.
- 직접 판단하기 어렵다면 호스팅 업체에 문의하거나 KISA의 중소기업 홈페이지 보안 강화 서비스를 알아봅니다.
- 이미 해킹이 의심된다면 파일부터 지우지 말고, 호스팅 업체나 KISA 118에 상담합니다.
AI에게는 무엇을 부탁할까?
내가 관리하는 홈페이지의 코드가 있다면, AI 코딩 도구에 고치기보다 점검을 먼저 부탁할 수 있습니다.
“이 홈페이지의 PHP 버전과 게시판·플러그인 목록, 파일 업로드와 데이터베이스 처리 코드를 살펴봐 줘. 확인한 문제와 추가 확인이 필요한 부분을 나눠서 알려 줘. 아직 수정하지 말고, 백업 방법과 고칠 순서를 먼저 설명해 줘.”
AI가 모든 문제를 찾아 준다고 보기는 어렵습니다. 실행 중인 서버의 설정은 코드만 보고 알 수 없는 경우도 있습니다. 버전과 보안 공지는 공식 자료로 다시 확인하고, 비밀번호나 비밀 키는 대화창에 그대로 붙여 넣지 마세요. 이 습관은 AI는 왜 그럴듯하게 틀릴까에도 정리했습니다.
정리
- 예전 PHP 홈페이지가 해킹당한 것은 언어 하나보다, 지원이 끝난 버전, 업데이트하지 않은 게시판·플러그인, 허술한 업로드 기능이 겹친 경우가 많았습니다.
- 공격 도구는 사이트의 규모보다 빈틈을 찾습니다.
- Vercel·Supabase 같은 서비스는 서버 운영의 일부를 맡아 주지만, 키와 접근 권한, 업데이트, 관리 담당자는 여전히 내 몫입니다.
- 오래된 홈페이지는 백업과 복구 확인부터 하고, 버전 점검, 정리, 업로드 실행 차단, 비밀번호 순서로 살펴봅니다.
원팩에서 만드는 업무 시스템 FROX처럼 회사 데이터를 다루는 서비스일수록, 무엇으로 만들었는지만큼 만든 뒤 누가 어떻게 돌볼지가 중요하다고 생각합니다.
출처 (2026-10-27 확인)
- PHP, Supported Versions
- OWASP, File Upload Cheat Sheet
- OWASP, SQL Injection Prevention Cheat Sheet
- KISA 보호나라, 중소기업 홈페이지 보안강화
- Supabase 공식 문서, API keys
- Supabase 공식 문서, Shared responsibility model
- React 블로그, Critical Security Vulnerability in React Server Components (2025-12-03)
함께 읽으면 좋은 글: 웹사이트 DB는 어떻게 바뀌어 왔을까? · 나만의 스케줄러 만들기 6편: 웹앱 저장과 로그인 연결 · AI는 왜 그럴듯하게 틀릴까

프로그램 기획자로 일하다, 2년 동안 하루 5~12시간씩 AI와 일하며 개발자가 됐습니다. 지금은 원팩에서 AI가 결합된 업무 시스템 FROX를 만듭니다.